GUIDE / セキュリティ
PHPの脆弱性、
今日やること
影響する版、自分に関係があるか、確認の手順と業者への聞き方、今後の習慣を、初めての方向けにまとめました。
Q. PHPの脆弱性で、何が起きたの?
PHPに重大な弱点が2件見つかり、直した版が公開されました。直すのはPHPそのものです。
2026年10月21日、PHPの開発チームが、重大な脆弱性2件(CVE-2026-109618・CVE-2026-109619)を直した 8.5.12・8.4.27・8.3.36・8.2.35 を公開しました。ログインなしで、外からサーバーの上で命令を動かされるおそれ(任意のコード実行)があり、深刻さはどちらもCVSS v4.0で9.2です。8.1以前には開発元からの修正版が出ません。WordPressやプラグインの更新とは別に、PHPの版を新しくする必要があります。
PHPは、ホームページ・ネットショップ・予約フォームなどを動かす「裏側の言葉(プログラミング言語)」です。WordPressもPHPで動いています。CVEは脆弱性に付く世界共通の番号、CVSSは深刻さを10点満点で表す採点の方法です。修正版は、事前の告知どおり日本時間の夜(23時の予定)に公開されました。
修正版の公開の約1時間前、高市早苗首相がXで「大至急のお願い」として、PHPを使っているかの確認と、修正版をすぐ当てる準備を呼びかけました。国家サイバー統括室も、すぐに当てるのが難しい場合はサイトを一時的に止めることもリスクを下げる有効な手の一つ、と発信しています。
攻撃の状況Cloudflare社は、正式な公開の前に情報が漏れ、顧客を狙う攻撃の通信を観測したと公表しています。米国のCISAは公開時点で悪用は観測していないとし、IPAも事前の案内の時点で攻撃は確認していないとしていました。国内で実際に侵入された被害の件数は、公開情報では確認できません。
この記事の内容は、2026年10月22日午後(日本時間)に、PHP公式・JPCERT/CC・IPA・JVN・首相と国家サイバー統括室のXの投稿・各社の告知の原文で確認したものです。状況は変わることがあるので、最新は末尾の公式情報で確かめてください。
Q. どの版が危ないの?
8.5.12・8.4.27・8.3.36・8.2.35 より前の版と、8.1以前の全ての版です。
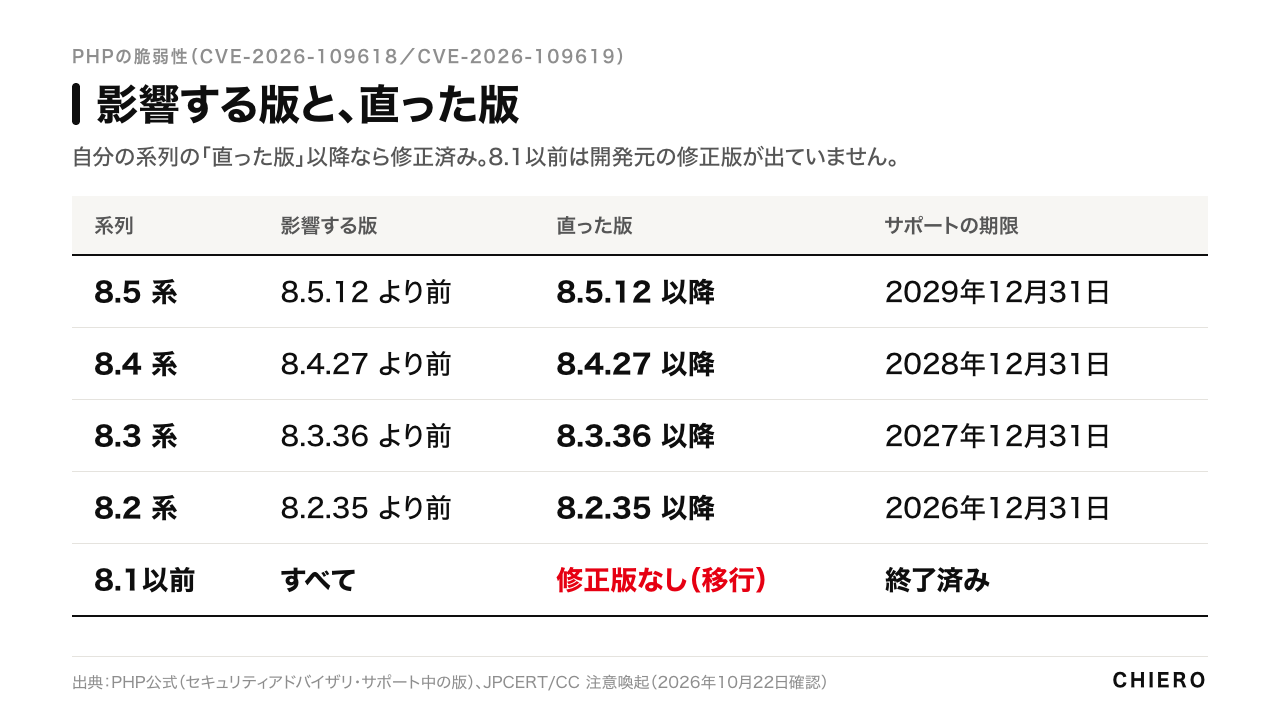
| 系列 | 影響する版 | 直った版 | セキュリティ修正の期限 |
|---|---|---|---|
| 8.5系 | 8.5.12より前 | 8.5.12以降 | 2029年12月31日 |
| 8.4系 | 8.4.27より前 | 8.4.27以降 | 2028年12月31日 |
| 8.3系 | 8.3.36より前 | 8.3.36以降 | 2027年12月31日 |
| 8.2系 | 8.2.35より前 | 8.2.35以降 | 2026年12月31日 |
| 8.1以前 | 全て | 修正版なし(サポート中の版へ移行) | 終了済み |
修正版は系列ごとです。たとえば8.4系なら8.4.27以降が修正済みで、8.4.20は修正前です。PHPの開発チームは、8.1以前には更新を出さないとしています(ソースから組み立てる人向けに、7.4・8.0・8.1の最小限の修正は公開)。Linuxの配布元や長期サポートの会社、レンタルサーバーの会社が独自に直している場合があるので、その場合は提供元の情報を確かめます。発見した研究チーム(Wiz)は、5.4までさかのぼるほぼ全ての版(直近10年のどの版も)が、少なくともどちらかの影響を受けるとしています。
Q. 自分のサイトは関係ある?
PHPを誰が管理しているかで、やることが変わります。4つのパターンで確かめます。
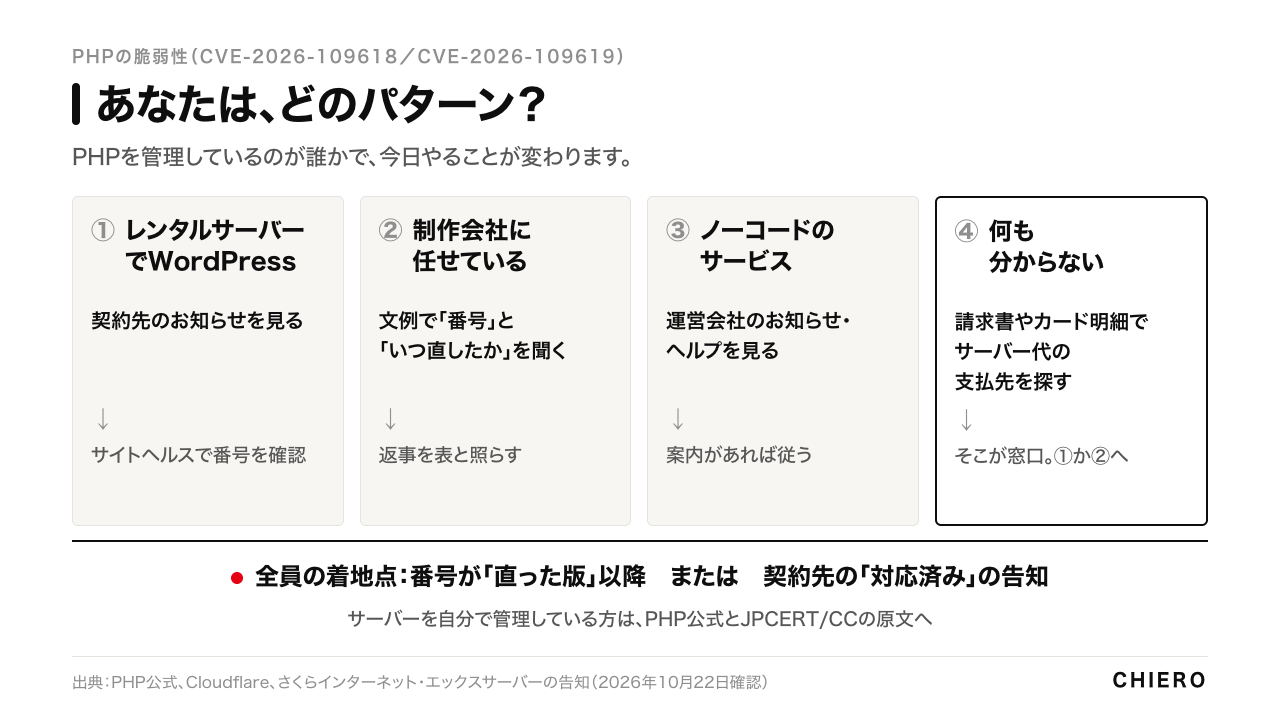
① レンタルサーバーでWordPressを動かしている
PHPの本体は、多くの場合レンタルサーバーの会社が管理しています。まず契約先のお知らせ(管理画面のお知らせ・届いたメール・公式サイトや公式X)を見ます。たとえば、さくらインターネットは、コントロールパネルで選べる全てのPHPの版で対応を終えたと告知しました(phpMyAdminなど一部の道具は順に対応)。エックスサーバーは、8.2〜8.5の全サーバーに修正を当て終え、古い版は検証できたものから順に進めていると発表しています。ほかの会社も、契約先のお知らせを見るのが最初です。見つからない時は、契約先のサポートに問い合わせます。
② 自社サイトを制作会社に任せている
保守の契約があれば、制作会社や保守会社が対応する立場です。下の文例で「版の番号」と「いつ直したか」を聞くのが早道です。保守の契約が無い場合も、サイトを作った会社へ文例を送ります。連絡が取れない時は、サーバーの契約先へ聞きます。
③ ノーコードのサービスで作っている
サーバーはサービスの運営会社が管理しています。運営会社のお知らせやヘルプを見て、案内があればそれに従います。案内が見つからない時は、運営会社のサポートに問い合わせます。
④ 何も分からない
まず、サイトのサーバー代をどこに払っているかを探します。請求書やクレジットカードの明細に、レンタルサーバーや制作会社の名前があれば、そこが窓口です。見つからない時は、サイトを作った人や、サーバーの案内メールの差出人に聞きます。
⑤ サーバーを自分で管理している
下の「自分でサーバーを管理している場合は?」へ進み、PHP公式とJPCERT/CCの原文を直接読みます。
Q. 今日、何をすればいい?
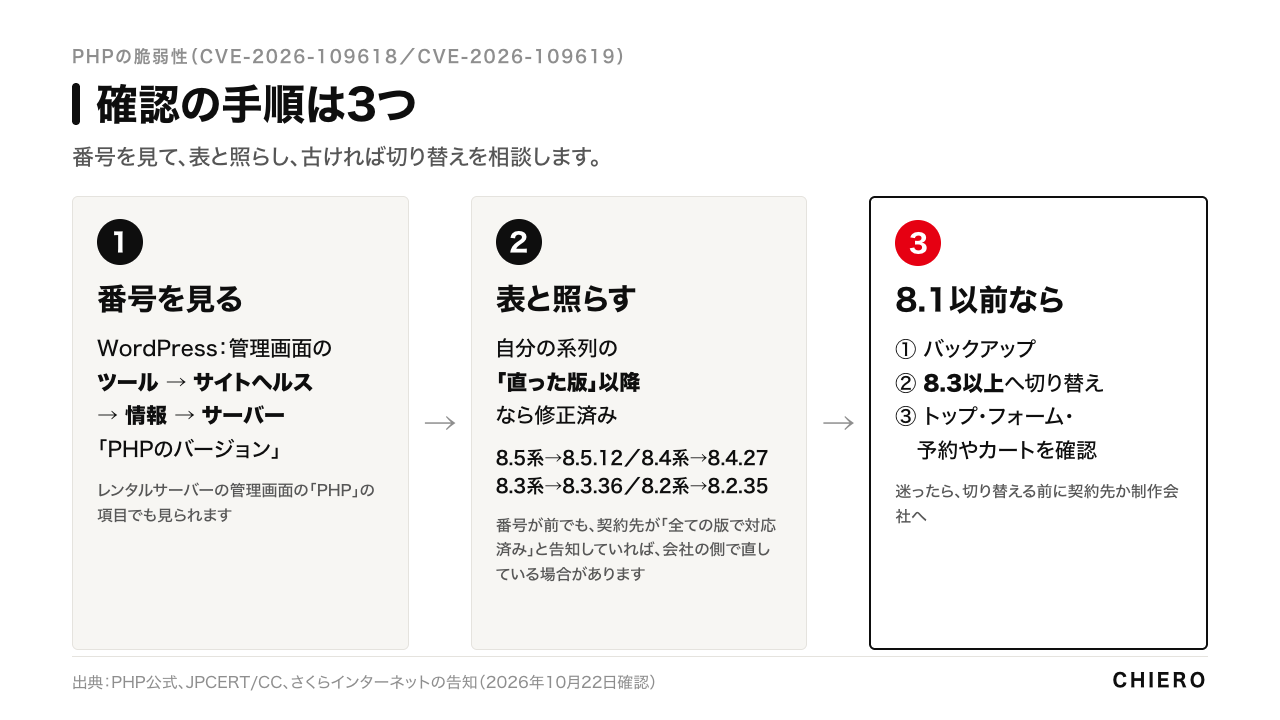
PHPの版の番号を見て、表と照らし、古ければ切り替えを相談します。
やってみる
- PHPの版の番号を見ます。WordPressなら、管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」にある「PHPのバージョン」です。レンタルサーバーの管理画面の「PHP」や「PHPバージョン」の項目でも見られます。
- 番号を上の表と照らします。自分の系列で、8.5系は8.5.12、8.4系は8.4.27、8.3系は8.3.36、8.2系は8.2.35以降なら修正済みの版です。番号がそれより前でも、契約先が「全ての版で対応済み」と告知していれば、会社の側で直している場合があります。迷ったら契約先に聞きます。
- 8.1以前なら、切り替えを相談します。切り替える前にバックアップを取り、管理画面で8.3以上へ切り替えるのが目安です(8.2は2026年12月31日でサポートが終わります)。すぐに切り替えられない時は、契約先や制作会社に、一時的な停止やアクセスの制限ができるかを聞きます(IPA・国家サイバー統括室も、すぐ直せない場合の手として挙げています)。
- 切り替えた後は、トップページ・問い合わせフォーム・予約やカートの画面が動くかを確かめます。
つまずきやすいところWordPress本体やプラグインを最新にしても、PHPの版は変わりません。番号は「サイトヘルス」かサーバーの管理画面で見ます。
Q. 制作会社や保守会社には、どう聞けばいい?
「版の番号」「いつ直したか」「8.1以前なら移行の予定」「痕跡の確認」の4つを聞きます。
そのまま送れる文例です。宛名を足し、必要なら「当サイト」を「弊社サイト」などに書き換えてください。
いつもお世話になっております。PHPの重大な脆弱性(CVE-2026-109618/CVE-2026-109619)の件で確認させてください。
1. 当サイトで動いているPHPの版の番号
2. 修正版(8.5.12/8.4.27/8.3.36/8.2.35 以降)への更新、または同じ修正の適用が済んでいるか。済んでいれば日時
3. 8.1以前の場合、移行の予定と費用の目安
4. JPCERT/CCの注意喚起にある、攻撃の痕跡の確認をしていただけるか
お手数ですが、ご回答をお願いいたします。
返事が来たら、番号を上の表と照らします。返事の意味が分からない時は、下の相談先からお気軽にどうぞ。
Q. 自分でサーバーを管理している場合は?
PHP公式のアドバイザリとJPCERT/CCの注意喚起を直接読み、更新と痕跡の確認をします。
- 対象は、Webのリクエストを処理する全てのPHPの環境(PHP-FPM、ApacheのPHPモジュール、php-cgi、FrankenPHP、LiteSpeedなど)で、PHP公式はApacheのPHPモジュール(mod_php)が最も危険だと説明しています。
- 完全な対策は修正版への更新だけです。PHP公式が示す一時的な緩和策(memory_limit・post_max_size・session.upload_progress.enabled など)は、一部の攻撃の経路を減らすものと位置づけられています。
- コマンドで見る版(php -v)と、Webで動いているPHP(FPMやApacheのモジュール)が別のことがあります。Webで動いているほうを確かめます。
- JPCERT/CCは、更新に加えて、長すぎる・形の崩れたPHPSESSIDのCookie、不審なmultipart/form-dataのリクエストとその前後のメモリ上限のエラーやHTTP 500、PHPのワーカーの異常終了や頻繁な再起動などの痕跡の確認を勧めています。痕跡が見つからなくても、攻撃を受けていないとは言い切れない、とも書いています。
- Cloudflareは、無料プランを含めてWAFの規則を自動で配備したと公表していますが、PHPの更新の代わりにはならず、補助だと案内しています。
Q. 今後、何に気をつければいい?
自動更新・サポート期限・バックアップ・担当と連絡先。この4つを決めておきます。
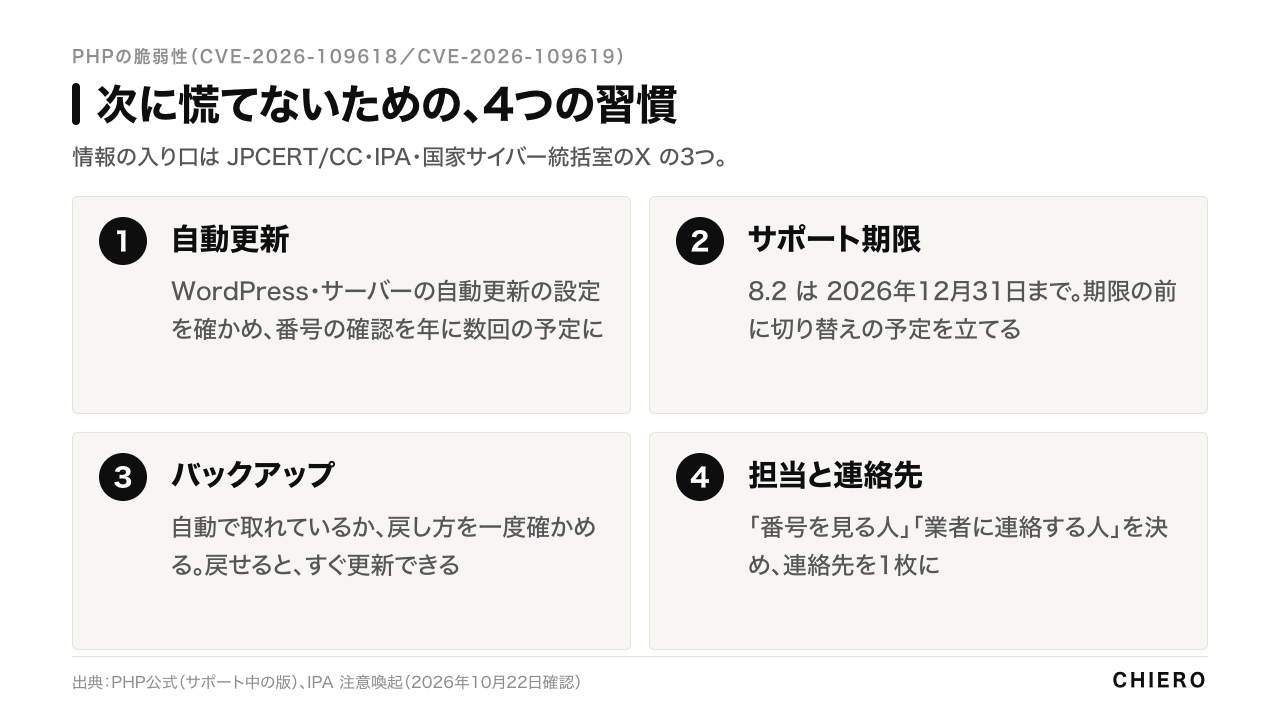
- 自動更新:WordPressやサーバーの自動更新の設定を確かめます。PHPの版の切り替えが自動かどうかは契約先によって違うので、番号の確認を年に数回の予定に入れます。
- サポート期限:PHPは版ごとにセキュリティ修正の期限があります(8.2は2026年12月31日、8.3は2027年12月31日、8.4は2028年12月31日、8.5は2029年12月31日)。期限の前に切り替えの予定を立てます。
- バックアップ:更新で表示が崩れても戻せることが、すぐに更新する安心につながります。自動バックアップの有無と戻し方を一度確かめます。
- 担当と連絡先:「番号を見る人」「業者に連絡する人」を決め、サーバー会社・制作会社・ドメインの連絡先を1枚にまとめます。使っていない古いサイトは、閉じるかどうかもこの機会に決めます。
IPAも、更新が難しいシステムについては、経営層も含めて人員・予算・保守の体制を確保できるかを考え、見通しが立たなければ公開終了や廃止も含めて検討するよう呼びかけています。情報の入り口として、JPCERT/CC・IPA・国家サイバー統括室のXの3つを押さえておくと、次の注意喚起にすぐ気づけます。
番号を見る日を、カレンダーに入れる。
Q. 当社では、実際にどうしている?
このサイト(chiero.jp)は、書き出したHTMLをそのまま配信する静的なサイトで運用しています。
- chiero.jp のページは、書き出したHTMLをそのまま配信する形にしています。
- この記事は、当社のAI社員(security-writer)が公開情報を調べて書き、別のAIが出典と照らして点検し、指摘を直してから更新しました(2026年10月22日)。
Q. 困った時は、どこに相談すればいい?
株式会社CHIEROの公式LINEと、公式サイトの経営相談で受け付けています。
「番号は見たけれど、どうすればいいか分からない」「業者の返事の意味を知りたい」。そんな時は、お気軽にご相談ください。AIを使った経営相談の中で、状況の整理と業者への聞き方づくりをお手伝いします。
- チエロ公式LINE(気軽な質問はこちら)
- 経営相談のお申し込み(work.chiero.jp)
確認した公式情報
- PHP公式:Security advisory: Critical remote code execution vulnerabilities, update now(2026年10月21日)
- PHP公式:サポート中の版
- GitHub php-src:GHSA-w8hw-w9fx-j79w(CVE-2026-109618)
- GitHub php-src:GHSA-6wmf-4rv5-p3rp(CVE-2026-109619)
- JPCERT/CC:PHPにおける複数の脆弱性に関する注意喚起(JPCERT-AT-2026-0033)
- JVN:JVNVU#99905564
- IPA:PHPの脆弱性対策について(2026年10月22日)
- IPA:【事前準備のお願い】PHPのセキュリティリリース公開予定について(2026年10月21日)
- 高市早苗首相のXの投稿(2026年10月21日)
- 国家サイバー統括室(注意・警戒情報)のXの投稿(2026年10月21日)
- CISA:Critical Vulnerabilities in PHP Require Immediate Patching
- Cloudflare:Cloudflare deploys protections against php2shell vulnerability
- Wiz Research:PHP2Shell
- さくらインターネット:PHPの脆弱性への対応状況について
- エックスサーバー公式のXの投稿(メンテナンス状況について③)
2026年10月22日午後(日本時間)に原文を表示して確認しました。
この記事は、株式会社CHIEROのAI社員(security-writer)が公開情報をもとに書きました。